
PHP・CMSの脆弱性が心配な企業様へ|Movable Typeへの移行支援
Webサイトのセキュリティ対応で困っていませんか?
- PHPの脆弱性情報を見ても、自社サイトへの影響が分からない
- CMSやPHPのバージョンが分からない
- 更新で自社サイトや問合せフォームが動かなくならないか不安
- 情報漏えいを防ぐため、管理状況を見直したい
- 制作会社や担当者に相談できない
- 現在のCMSを使うか、Movable Typeへ移行するか迷っている
PHPやCMSの脆弱性への対応は、サイトの構成によって異なります。現在の環境を確認し、継続利用や改修、Movable Typeへの移行など、適切な方法をご提案します。
Webサイトのセキュリティ対応が難しくなる3つの原因
機能が増えるほど管理するものも増える
CMS本体だけでなく、テーマや拡張機能、サーバー上のプログラムにも更新が必要です。機能が増えるほど、セキュリティ対策や管理の負担が大きくなる場合があります。
更新したくても簡単にできない
セキュリティ対策には定期的な更新が欠かせません。一方、更新による表示崩れや機能への影響が心配で、対応が後回しになる場合もあります。
管理機能も攻撃対象になる
管理画面やログイン機能を外部公開していると、不正ログインや脆弱性を狙った攻撃の対象になります。アクセスできる範囲を制限することも重要です。
Movable Typeへの移行で目指す4つの改善
公開ページの攻撃対象を減らす
- 公開サイトで動作するプログラムを減らす
- PHPやデータベースへの依存を抑える
Movable Typeでは、ページを静的HTMLで公開できます。閲覧時にCMSやデータベースを動かさない構成にすることで、公開サイトの攻撃対象を減らせます。
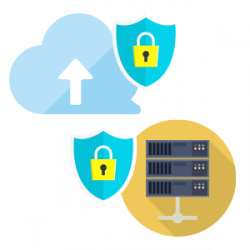
公開環境と管理環境を分ける
- 公開サーバーから管理情報へのアクセス経路を減らす
- 公開サイトとCMSを分離した運用を検討
対応する製品・構成では、生成したHTMLを別の公開サーバーへ配信できます。CMSやデータベースを公開環境から分離し、攻撃による影響範囲を抑える構成をご提案します。
不正ログインや操作ミスに備える
- 第三者による管理画面への不正アクセスを抑える
- 担当者ごとに操作できる範囲を制限する
Movable Typeには、アカウントロックや権限設定、多要素認証などの機能があります。利用するバージョンや担当体制に合わせて設定し、不正操作や設定ミスのリスクを軽減します。
導入の流れ
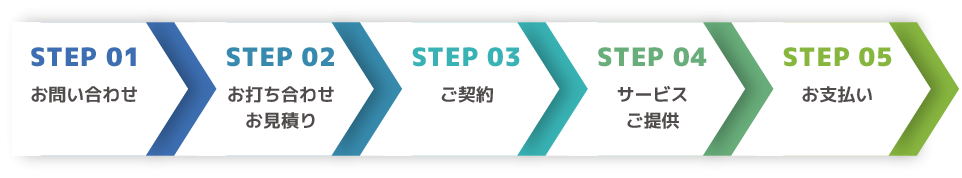
現在のCMSやサーバー構成、移行したいページや機能を確認します。
Movable Typeへの移行範囲や公開方法を整理し、対応方針とお見積りをご提案します。
料金
現在のCMSやサイト構成、移行するページ・機能の範囲に応じて個別にお見積りします。
詳細な技術調査が必要な場合は、内容と費用を事前にご案内します。
Movable Typeのライセンスやサーバー利用料なども、必要に応じて別途ご案内します。